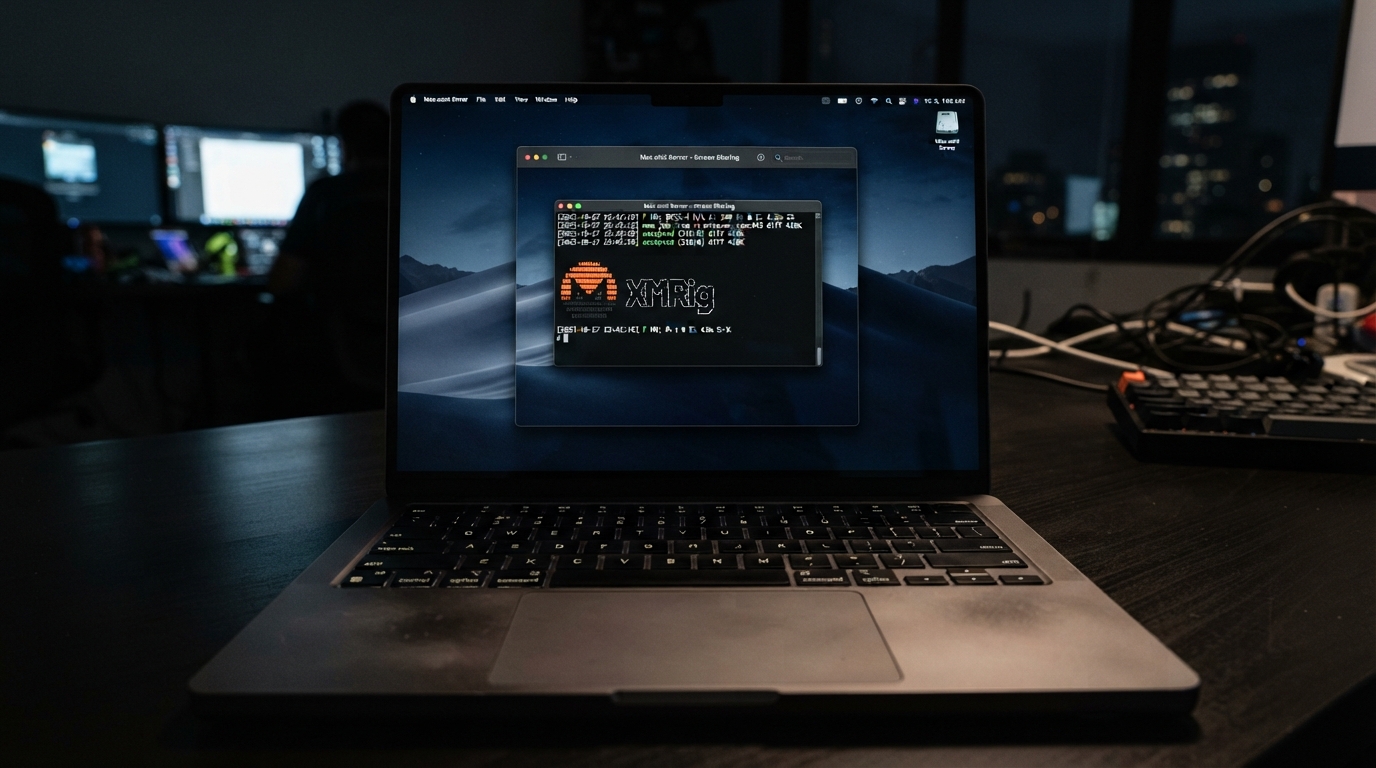
オランダ国立サイバーセキュリティセンター(NCSC)は12日、AppleのmacOSに存在する深刻なセキュリティ脆弱性が実際に悪用され、被害を受けたコンピュータ上で暗号資産(仮想通貨)モネロ(XMR)を無断でマイニングするマルウェアが展開されていたと報告した。
認証バイパスの脆弱性「CVE-2026-65400」
今回悪用されたのは、macOS標準搭載の「画面共有」機能に存在する認証バイパスの脆弱性(CVE-2026-65400)。ネットワーク上の攻撃者が、有効な認証情報を持たないままリモートデスクトップ機能サービスへアクセスできる状態だったという。セキュリティ企業Calif.ioはデモンストレーションを行い、パスワードを知らなくても任意のアカウントとしてログイン可能であることを実証している。
NCSCによると、確認されたすべての被害事例で攻撃者にroot権限が奪取されており、侵入されたMacには匿名性の高い通貨モネロをマイニングするマルウェアが仕込まれていた。
アップルが緊急アップデートを公開
この脆弱性に対し、Appleは6日に以下の緊急アップデートを公開している。
- macOS Tahoe 26.6.1
- macOS Sequoia 15.7.9
- macOS Sonoma 14.8.9
この緊急パッチでは状態管理(state management)メカニズムが改善され、資格情報の検証が正しく強制されるようになり、不正な認証を防止できるようになった。
セキュリティ企業はユーザーに対し、速やかなアップデート適用と「画面共有」の無効化を呼びかけている。画面共有がどうしても必要な場合でも、ポート5900を直接公開するのではなく、VPNやSSHトンネル経由での利用を強く推奨している。
なぜモネロ(XMR)が標的になったのか
モネロが攻撃者に選ばれた理由として、テック・タイムズは以下の2点を挙げている。
1. マイニングの実現可能性
モネロが採用する「RandomX」というプルーフ・オブ・ワーク(PoW)アルゴリズムは、ビットコインなどで使われる専用ハードウェア(ASIC)ではなく、汎用的なCPUでのマイニングに適している。特にApple Silicon(Mチップシリーズ)との相性が良く、攻撃者は高価な機材を購入することなく、被害者のハードウェアと電気代を利用して利益を得ることができた。
2. 取引の不透明性
モネロは送信者の特定を難しくする機能を備えており、取引の追跡が困難。この匿名性の高さから、マネーロンダリングやテロ資金供与などへの悪用懸念があり、各国・地域で規制が強まっている。
不明点と今後の懸念
現時点では、これらの攻撃がいつ観測されたのか、攻撃の規模はどの程度か、仮想通貨マイニング以外の目的にも利用されたのかなどは明らかになっていない。
また、最新のAI(人工知能)エージェントにより、脆弱性の発見から攻撃コードの作成までの時間が大幅に短縮されていることについても警鐘が鳴らされている。セキュリティ研究者は、AI技術の進歩がサイバー攻撃のスピードと規模を拡大させるリスクを指摘しており、ユーザー側の迅速な対応がこれまで以上に重要になっている。
 |  |